KURZ ERKLÄRT
Ein erlaubender robots.txt-Eintrag beweist noch keinen funktionierenden Crawlerzugriff. CDN, Firewall oder Hosting können einen Abruf abweisen oder statt des Artikels eine Challenge ausliefern. Prüft deshalb Identität, Anfrageweg und tatsächliche Antwort getrennt. Das Ergebnis sollte ein nachvollziehbarer technischer Befund sein, aus dem eine gezielte Korrektur folgt.
Wie technische Grundlagen, hilfreiche Inhalte und Sichtbarkeitsmessung zusammenhängen, zeigt der übergeordnete Guide SEO, GEO und AEO für SaaS: Sichtbarkeit, die Kaufentscheidungen unterstützt.
Den vollständigen Anfrageweg aufzeichnen
Notiert die beteiligten Ebenen von DNS und CDN bis zu Anwendung und Ursprungssystem. Klärt, welche Ebene TLS beendet, Antworten zwischenspeichert und Bot-Regeln auswertet. Ordnet auch Weiterleitungen und alternative Hostnamen ein. Ein erfolgreicher Ursprungsabruf kann einen Fehler am CDN verdecken; ein erfolgreicher Browseraufruf kann durch Cookies erleichtert werden. Wählt repräsentative HTML-Seiten und benötigte Ressourcen aus. Haltet Zeit, Host, Pfad und Anfragekennung fest, soweit verfügbar. Diese Angaben helfen, dieselbe Anfrage in verschiedenen Protokollen wiederzufinden. Ohne diesen Zusammenhang werden allgemeine Firewallzählungen leicht mit dem tatsächlichen Zugriff auf einen bestimmten Artikel verwechselt.
Eine behauptete Bot-Identität verifizieren
Ein User-Agent kann frei gesetzt werden und reicht allein nicht als Vertrauensnachweis. Google beschreibt für eigene Anfragen unter anderem einen Abgleich mit veröffentlichten IP-Bereichen oder eine passende DNS-Prüfung mit Rückbestätigung. Dabei muss die vorwärts aufgelöste Adresse zur ursprünglich beobachteten Adresse passen. Nutzt für andere Anbieter deren eigene Dokumentation und aktuelle veröffentlichte Bereiche. Verwechselt nicht die Adresse eures vorgeschalteten Proxys mit der tatsächlichen externen Quelle. Klärt, welche Proxyinformationen vertrauenswürdig sind. Eine ungeprüft übernommene beliebige Headerangabe kann die Identitätsprüfung entwerten und darf nicht zur Grundlage einer weitreichenden Freigabe werden.
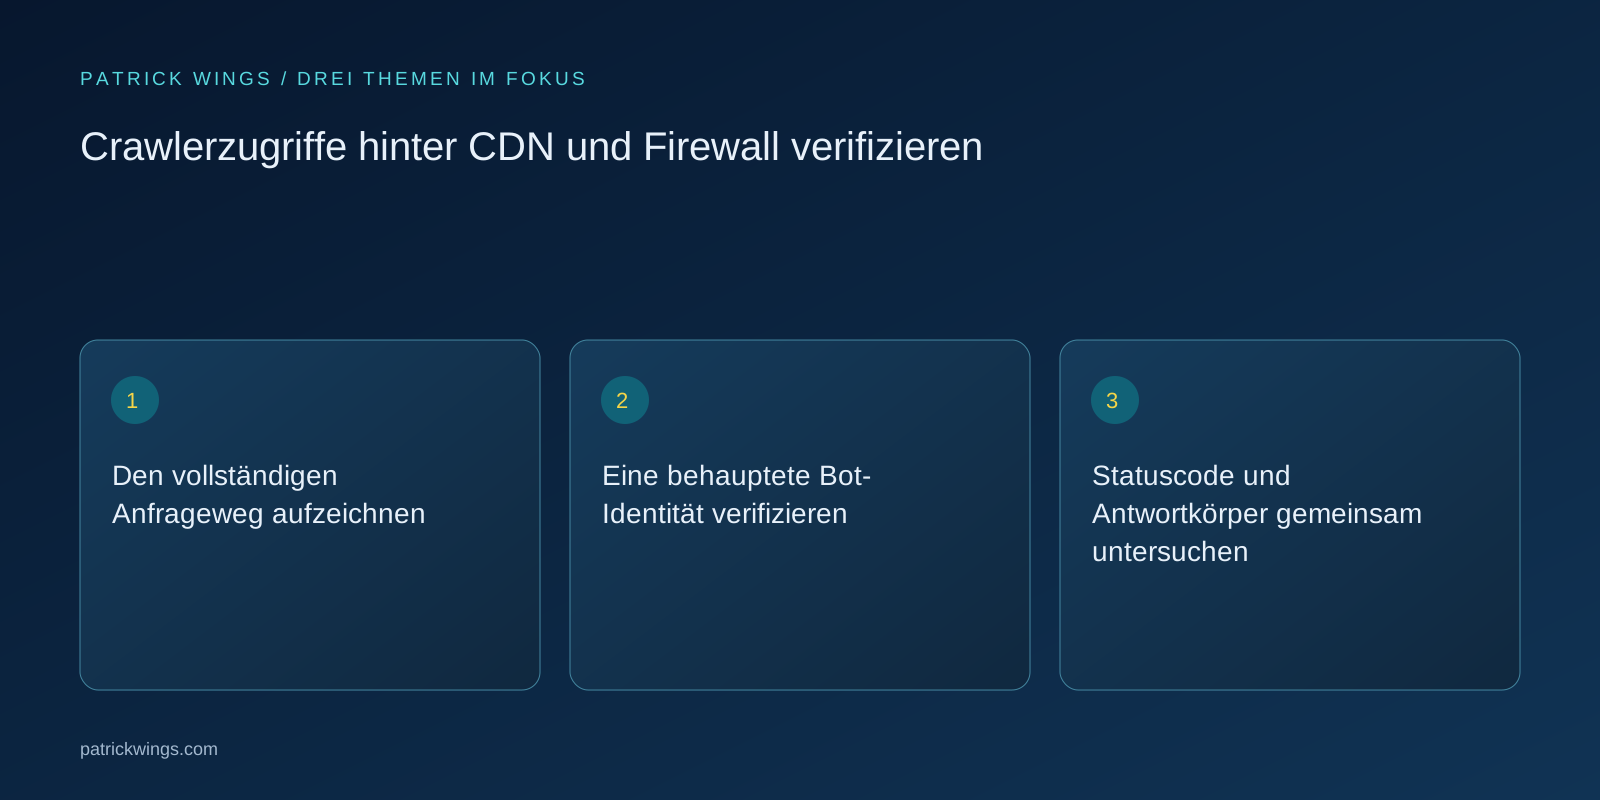
Statuscode und Antwortkörper gemeinsam untersuchen
Prüft nicht nur, ob eine Antwort formal erfolgreich ist. Auch ein erfolgreicher HTTP-Status kann eine Anmeldeseite, einen Challenge-Text oder unvollständiges HTML enthalten. Vergleicht den erwarteten Artikel mit dem tatsächlich ausgelieferten Inhalt. Kontrolliert Weiterleitungsziel, Content-Type, wichtige Ressourcen und relevante Header. Unterschiede zwischen gecachter und ungecachter Antwort können auf eine inkonsistente Konfiguration hindeuten. Haltet Testbedingungen nachvollziehbar fest, einschließlich Hostname und Cookiezustand. Ein selbst gesetzter Bot-User-Agent kann Regeln sichtbar machen, beweist jedoch weder die Identität eines echten Crawlers noch dessen tatsächliches Netzwerkverhalten. Diese Tests ergänzen verifizierte Logbeobachtungen und ersetzen sie nicht.
Die blockierende Ebene gezielt verändern
Wenn ein verifizierter gewünschter Crawler blockiert wird, sucht die konkrete Regel und ihren Zweck. Eine zu breite Ausnahme kann andere Sicherheitskontrollen unbeabsichtigt umgehen. Beschränkt die Änderung auf den erforderlichen dokumentierten Zugriff und prüft sie mit den zuständigen technischen Verantwortlichen. Bewahrt die vorherige Einstellung und definiert einen Rückweg. Kontrolliert anschließend, ob legitime Zugriffe funktionieren und unerwünschte Muster weiterhin behandelt werden. Die Diagnose gehört in ein nachvollziehbares Ticket mit betroffenen URLs und beobachteten Antworten. So bleibt die Anpassung auch nach einem späteren Anbieterwechsel verständlich, statt als unerklärbare Ausnahme dauerhaft in der Konfiguration zu stehen. Mehr dazu im Leitfaden Serverlogs für SEO-Fragen auswerten.

Beispiel: Erfolgreicher Status, falscher Inhalt
Ein hypothetisches Team sieht für eine Ratgeberseite erfolgreiche Anfragen in einem Protokoll. Bei genauer Prüfung enthält die Antwort jedoch eine vorgeschaltete JavaScript-Challenge. Der eigentliche Artikel wurde nicht ausgeliefert. Das Team ordnet den Vorgang einer CDN-Regel zu, verifiziert die Quelle und korrigiert die passende Einstellung. Danach prüft es sowohl den Antwortkörper als auch weitere repräsentative Seiten. Die erfolgreiche Korrektur bedeutet lediglich, dass der vorgesehene Inhalt technisch erreichbar ist. Sie beweist keine anschließende Indexierung oder Zitation. Das Beispiel veranschaulicht die Diagnose und enthält keine Behauptung über einen tatsächlich beobachteten Fehler auf dieser Website. Mehr dazu im Leitfaden JavaScript-SEO anhand der ausgelieferten Seite prüfen.
Verifikation als wiederholbaren Check erhalten
Wiederholt geeignete Zugriffstests nach CDN-Wechseln, WAF-Anpassungen und größeren Hostingänderungen. Überwacht relevante Fehlerbilder statt nur die Gesamtzahl angeblicher Bots. Automatisierte Verifikation benötigt gepflegte Quellen und klare Fehlerbehandlung, wenn eine Liste vorübergehend nicht erreichbar ist. Beachtet geeignete Aufbewahrung und Zugriffsbeschränkung für Protokolldaten. Der fachliche Bericht sollte zwischen beobachtetem Abruf, technisch erfolgreicher Auslieferung und Suchsichtbarkeit unterscheiden. Diese Ereignisse liegen auf verschiedenen Ebenen und dürfen nicht als derselbe Erfolg gezählt werden. Eine klare Trennung macht technische Maßnahmen überprüfbar und verhindert, dass ein behobener Zugriffskonflikt als garantierter organischer Wachstumseffekt verkauft wird.
INTERAKTIV / VOM LESEN ZUR ANWENDUNG
Drei Prüfpunkte für eure Umsetzung
Wähle einen Punkt und halte deinen persönlichen Lesefortschritt fest. Die Häkchen werden weder gespeichert noch übertragen und sind keine Bewertung eures Unternehmens.
PRÜFPUNKT 01
Statuscode und Antwortkörper gemeinsam untersuchen
Prüft nicht nur, ob eine Antwort formal erfolgreich ist.
Im Artikel vertiefen ↗PRÜFPUNKT 02
Die blockierende Ebene gezielt verändern
Wenn ein verifizierter gewünschter Crawler blockiert wird, sucht die konkrete Regel und ihren Zweck.
Im Artikel vertiefen ↗PRÜFPUNKT 03
Beispiel: Erfolgreicher Status, falscher Inhalt
Ein hypothetisches Team sieht für eine Ratgeberseite erfolgreiche Anfragen in einem Protokoll.
Im Artikel vertiefen ↗Häufige Fragen
Beweist ein User-Agent die Bot-Identität?
Nein. Verifiziert die Quelle mit dem dokumentierten Verfahren des jeweiligen Anbieters.
Reicht ein HTTP-200-Status?
Nein. Prüft, ob der tatsächliche Inhalt statt einer Loginseite oder Challenge ausgeliefert wird.
Sollte ich die Firewall komplett abschalten?
Eine Diagnose sollte zur gezielten erforderlichen Anpassung führen, nicht zu einer pauschalen Abschaltung.
Wie lässt sich „Den vollständigen Anfrageweg aufzeichnen“ praktisch umsetzen?
Notiert die beteiligten Ebenen von DNS und CDN bis zu Anwendung und Ursprungssystem. Klärt, welche Ebene TLS beendet, Antworten zwischenspeichert und Bot-Regeln auswertet. Ordnet auch Weiterleitungen und alternative Hostnamen ein.
Was ist bei „Eine behauptete Bot-Identität verifizieren“ besonders wichtig?
Ein User-Agent kann frei gesetzt werden und reicht allein nicht als Vertrauensnachweis. Google beschreibt für eigene Anfragen unter anderem einen Abgleich mit veröffentlichten IP-Bereichen oder eine passende DNS-Prüfung mit Rückbestätigung. Dabei muss die vorwärts aufgelöste Adresse zur ursprünglich beobachteten Adresse passen.